
ショップサーブの情報漏洩を、私はニュースより先に、迷惑メールが届いたことで気づきました。
迷惑メールが届き始めて、ようやくニュースになっていたと気づいたのです。
公表された漏洩対象には、購入者情報、配送先情報、会員情報、会員ID、パスワード、クレジットカード情報の一部などが含まれていました。
実は、AmazonPayで会員情報を登録してしまっており、
Amazonに登録しているメールアドレスも変更が必要でした。
もちろん、Amazonアカウントそのものは、すでに二段階認証を入れてあります。
それでも、これを機にネットショップに登録しているメルアドを整理したので、備忘録として残します。
1.手元のパスワード管理表で、流出したっぽいメルアドを特定
2軒が該当しました。
いずれも1度購入したきりで、再購入の予定はないのでカード情報を削除した上で、退会処理。
2.Chromeの「パスワードと自動入力」で確認
メルアドのアカウント名に「amazon」を含ませていたので、まずは「amazon」で検索。
すると、目視で見つけた2軒の他に、もう1つ見つかりました。
それが、ショップサーブでした。
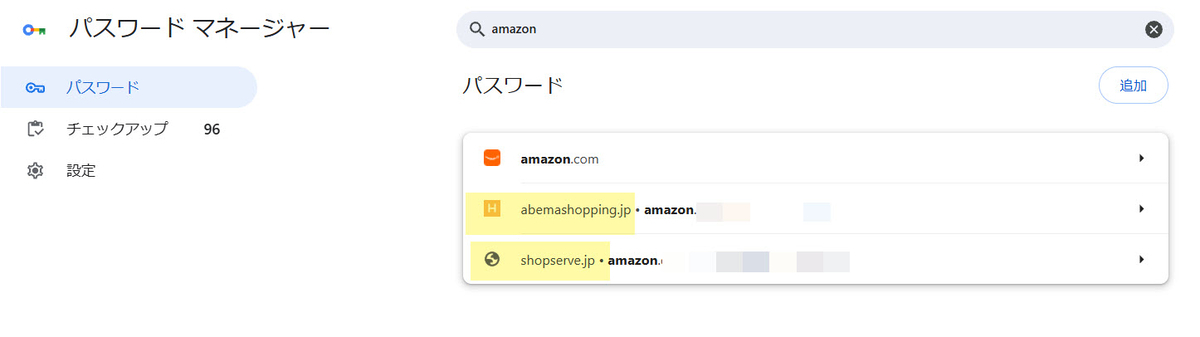
※流出元は、ここか!
目視では見落としていた1軒です。こちらも1度きりなのでカード情報を削除した上で、退会処理。
3.Amazon公式サイトから、メルアドを変更
何が引き金になるかわからないので、大元のAmazonに登録してあるメルアドも変更しました。前述のとおり、二段階認証は導入済みです。
4.Chromeの「パスワードと自動入力」でも、Amazonのメルアドを変更
自動では上書きしてくれなかったので、手動で変更しました。
5.流出メルアドを削除
独自ドメインのメールアドレスを、レンタルサーバ上で運用していました。
旧メルアドは削除しました。
まとめ
実をいうと、独自ドメイン&レンタルサーバを利用するとメールアドレスが実質作り放題なので、
普段は、ネットショップごとにメルアドを変えて会員登録しています。
今回は、メルアド作成を面倒がってAmazonアカウントでの会員登録をしたネットショップが処理対象となりました。
なので、ちゃんと、自分で決めたルールは守らないとなと反省しきりです。
最近では、パッと見のドメインが、いかにも公式サイトに見えてしまうフィッシング詐欺メールが多いですので、
必ず、公式サイトで案内を確認するようにしてくださいね。